数字基座与云平台
在企业日常运行过程中,安全问题往往并不是通过一次事件暴露出来的,而是在系统不断增加、业务持续扩展的过程中逐步累积形成。网络结构越来越复杂,系统之间的关联越来越多,访问路径不断延伸,数据在不同系统与环境之间频繁流转。在这样的环境下,安全风险不再集中于某一个节点,而是分散在各个环节之中,难以通过单一手段进行全面识别。
与此同时,企业在安全建设过程中,通常已经投入了多种安全能力,包括边界防护、终端安全、日志审计等不同系统。但在实际运行中,这些能力往往分散存在,缺乏统一视角进行评估与分析,导致企业很难形成对整体安全状态的清晰认知。设备在运行,系统在告警,但风险是否真正被覆盖、是否存在关键暴露面,往往难以判断。
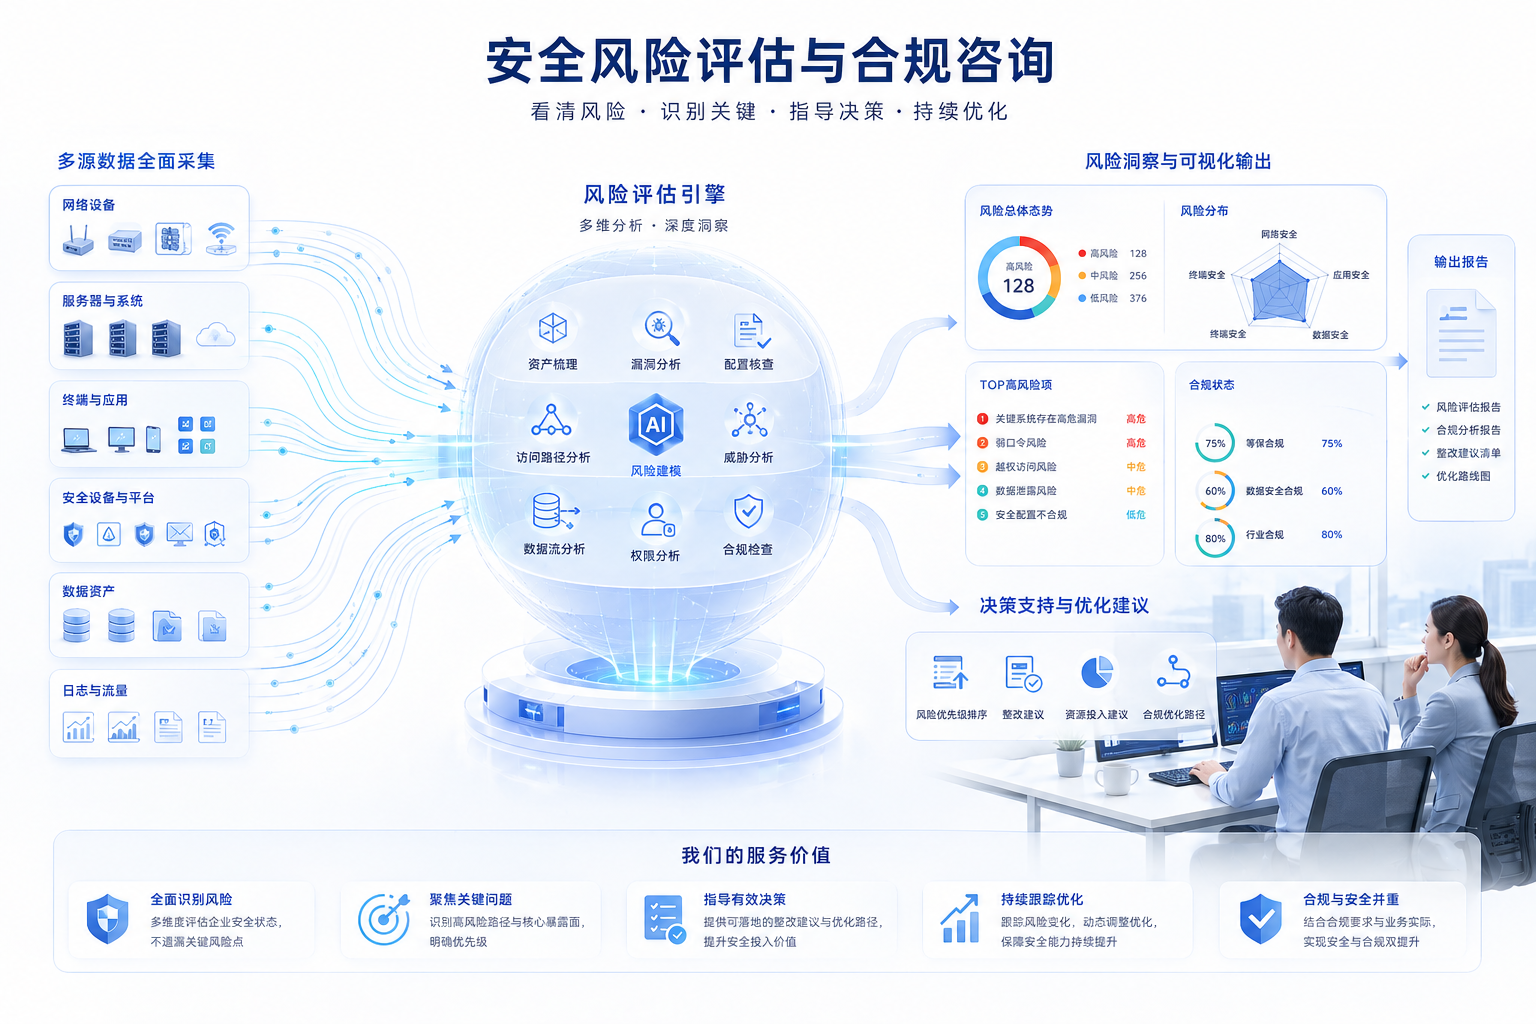
瀚诚科技在安全风险评估与合规咨询中,更关注从整体视角帮助企业看清当前安全状态,而不是单纯提供检测结果或合规报告。通过对企业网络架构、业务系统、数据流转路径以及现有安全能力进行系统梳理,将分散的信息进行整合分析,识别潜在风险点及其在实际业务中的影响,使安全问题能够被清晰表达,并具备决策价值。
在具体评估过程中,瀚诚科技结合资产梳理、漏洞扫描、渗透测试、安全配置核查以及访问路径分析等多种技术手段,对企业安全状态进行多维度分析。同时,将技术结果与业务场景进行关联,识别高风险路径与关键暴露面,使企业能够明确哪些问题需要优先处理,哪些风险对业务影响更大,从而避免安全投入的盲目性与资源浪费。
随着数据价值的不断提升以及AI技术在企业中的逐步应用,数据流转路径与访问行为呈现出更加复杂的特征。大量数据在不同系统之间流动,模型训练与数据分析带来更高频的访问需求,同时也引入新的风险点。瀚诚科技在评估过程中,将数据流转路径、权限分布及访问行为纳入分析范围,通过对数据使用过程的梳理,识别潜在的数据泄露风险与滥用风险,使安全评估更加贴近真实业务运行环境。
在合规咨询方面,瀚诚科技并不将“通过检查”作为唯一目标,而是将合规要求与实际安全能力建设进行结合。无论是等级保护、数据安全相关要求,还是行业监管规范,都会基于企业实际情况进行适配分析,避免出现为满足检查而进行重复建设的情况,使安全投入能够真正转化为长期有效的安全能力,而不是阶段性成果。
在评估结果输出上,瀚诚科技更加关注可执行性与落地价值。通过对风险进行分级与优先级排序,结合企业当前资源状况与发展阶段,制定分阶段的优化路径,使安全建设具备明确方向。同时,可结合后续安全运营与持续评估机制,对安全状态进行动态跟踪与调整,使安全能力能够随着业务变化不断优化与演进。
通过系统化的风险评估与合规咨询服务,瀚诚科技帮助企业从“被动应对检查”逐步转向“主动识别与管理风险”,建立清晰的安全认知与建设路径,使安全体系能够真正服务于业务发展,并在复杂环境中保持长期有效运行。