数字基座与云平台
随着业务持续运行,网络结构不断变化,访问路径逐渐复杂,系统之间的关联性不断增强,原有的安全策略与防护机制会在实际运行中逐步偏离最初的设计目标。如果缺乏持续的运营与动态调整机制,即使前期建设投入较高,安全体系也会在运行过程中逐渐失去效果。
在实际环境中,这种问题通常表现为策略长期未更新、告警信息大量堆积但缺乏有效处理、不同安全系统之间缺乏联动,甚至出现“设备在运行,但安全状态不可感知”的情况。安全能力从“可用”逐渐转变为“不可控”,最终导致风险无法被及时识别与处置。这也是为什么越来越多企业开始意识到,安全不仅是建设问题,更是长期运营与管理能力的问题。
瀚诚科技在安全领域的实践中,将安全运营作为整体体系的重要组成部分进行设计,而不是在建设完成后再进行补充。通过在体系设计阶段就引入运营视角,使安全能力能够在实际业务运行过程中持续发挥作用,并能够根据环境变化不断进行调整与优化,从而实现真正可持续的安全防护。
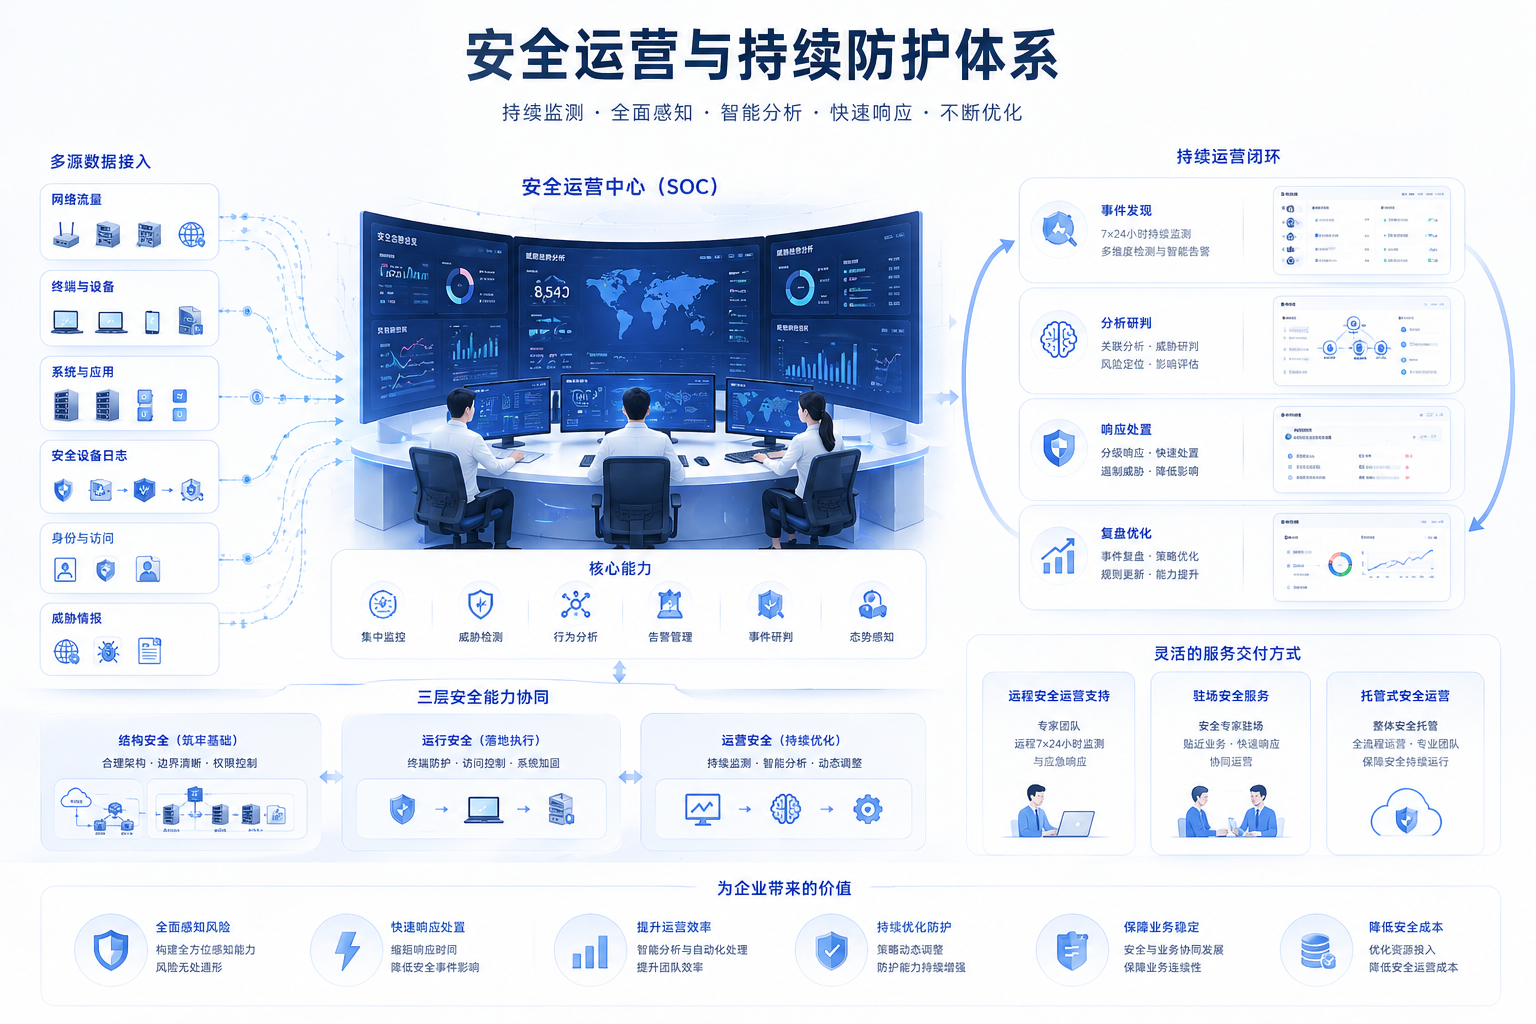
在具体方法上,瀚诚科技将安全能力划分为结构安全、运行安全与运营安全三个层面进行持续建设与协同优化。结构安全强调网络架构的合理性与边界划分的清晰性,通过网络分区、访问控制与链路设计,构建稳定的安全基础;运行安全关注系统与终端在实际运行过程中的安全状态,通过对访问行为、终端状态与系统运行情况的持续控制,使安全策略能够真正落地执行;运营安全则通过对日志、流量与行为数据的集中分析与持续监测,实现对风险的动态识别与响应,使安全体系具备持续运行与自我优化能力。这三个层面并不是孤立存在,而是在实际环境中相互联动,共同构成完整的安全运营体系。
在日常运营过程中,瀚诚科技通过对网络流量、终端行为、系统日志以及访问记录进行集中采集与统一分析,实现对安全状态的整体感知。在此基础上,对安全告警进行分级、归并与筛选,降低无效告警对运维工作的干扰,使安全团队能够聚焦于真正具有风险价值的事件。同时,通过对历史行为数据的积累与分析,逐步建立对正常行为模式的认知,从而提升对异常行为的识别能力,使安全运营从“被动响应”逐步转向“主动发现”。
随着AI技术在企业中的深入应用,安全运营环境正在发生明显变化。大量数据在不同系统之间频繁流动,模型训练与数据处理带来更高频的访问行为与更复杂的数据调用路径,同时也引入新的安全风险。在这种环境下,传统依赖固定规则与特征匹配的检测方式,已经难以覆盖不断变化的攻击手段与异常行为。瀚诚科技在安全运营体系中引入基于行为分析与模式识别的智能能力,通过对访问行为与流量特征的持续学习与分析,提高对未知风险的识别能力,使安全体系逐步具备一定的自适应能力,从而更好地应对复杂环境下的安全挑战。
安全运营不仅是技术体系的延伸,也涉及管理机制与流程体系的持续优化。瀚诚科技在服务过程中,通过建立标准化的安全运营流程,对安全事件从发现、分析、研判到处置进行全流程管理,并结合客户实际情况制定分级响应机制,使不同级别的安全事件能够得到对应的处理方式。同时,通过定期复盘与策略优化,使安全体系能够在运行过程中不断完善,而不是停留在初始配置状态。
在服务模式上,瀚诚科技能够根据客户实际情况提供多种安全运营支持方式,包括远程安全运营支持、驻场服务以及托管式安全运营服务等。对于具备一定安全能力的企业,可提供辅助运营与能力提升支持;对于缺乏专业安全团队的企业,则可通过托管方式承担整体安全运营职责。在不同模式下,瀚诚科技均能够通过统一的运营体系与方法,保障安全能力的持续输出与稳定运行。
通过安全运营与持续防护体系的建设,瀚诚科技帮助企业将安全从“阶段性建设成果”转变为“长期可运行能力”,使安全策略能够随着业务变化不断调整,使风险始终处于可感知、可控制的状态。在企业数字化与智能化不断深入的背景下,这种持续性的安全能力,将成为支撑业务稳定运行的重要基础。