数字基座与云平台
瀚诚科技应急响应服务面向勒索病毒、终端中毒、Web 入侵、服务器失陷、账号泄露、异常外联、数据泄露、挖矿木马和业务系统异常等场景,提供现场或远程应急处置、攻击溯源、影响范围判断、威胁清除、加固修复和复盘改进。
安全事件发生时,客户最需要的是在最短时间内判断事件性质、阻断扩散、保留证据、恢复业务并避免二次入侵。若处置不当,可能导致攻击痕迹丢失、业务恢复延误、威胁残留或同类事件反复发生。
瀚诚科技按照“止血、排查、清除、恢复、加固、复盘”的思路开展应急响应,既关注当前事件处置,也关注事件背后的安全短板,帮助客户从一次事故中形成更强的防护能力。
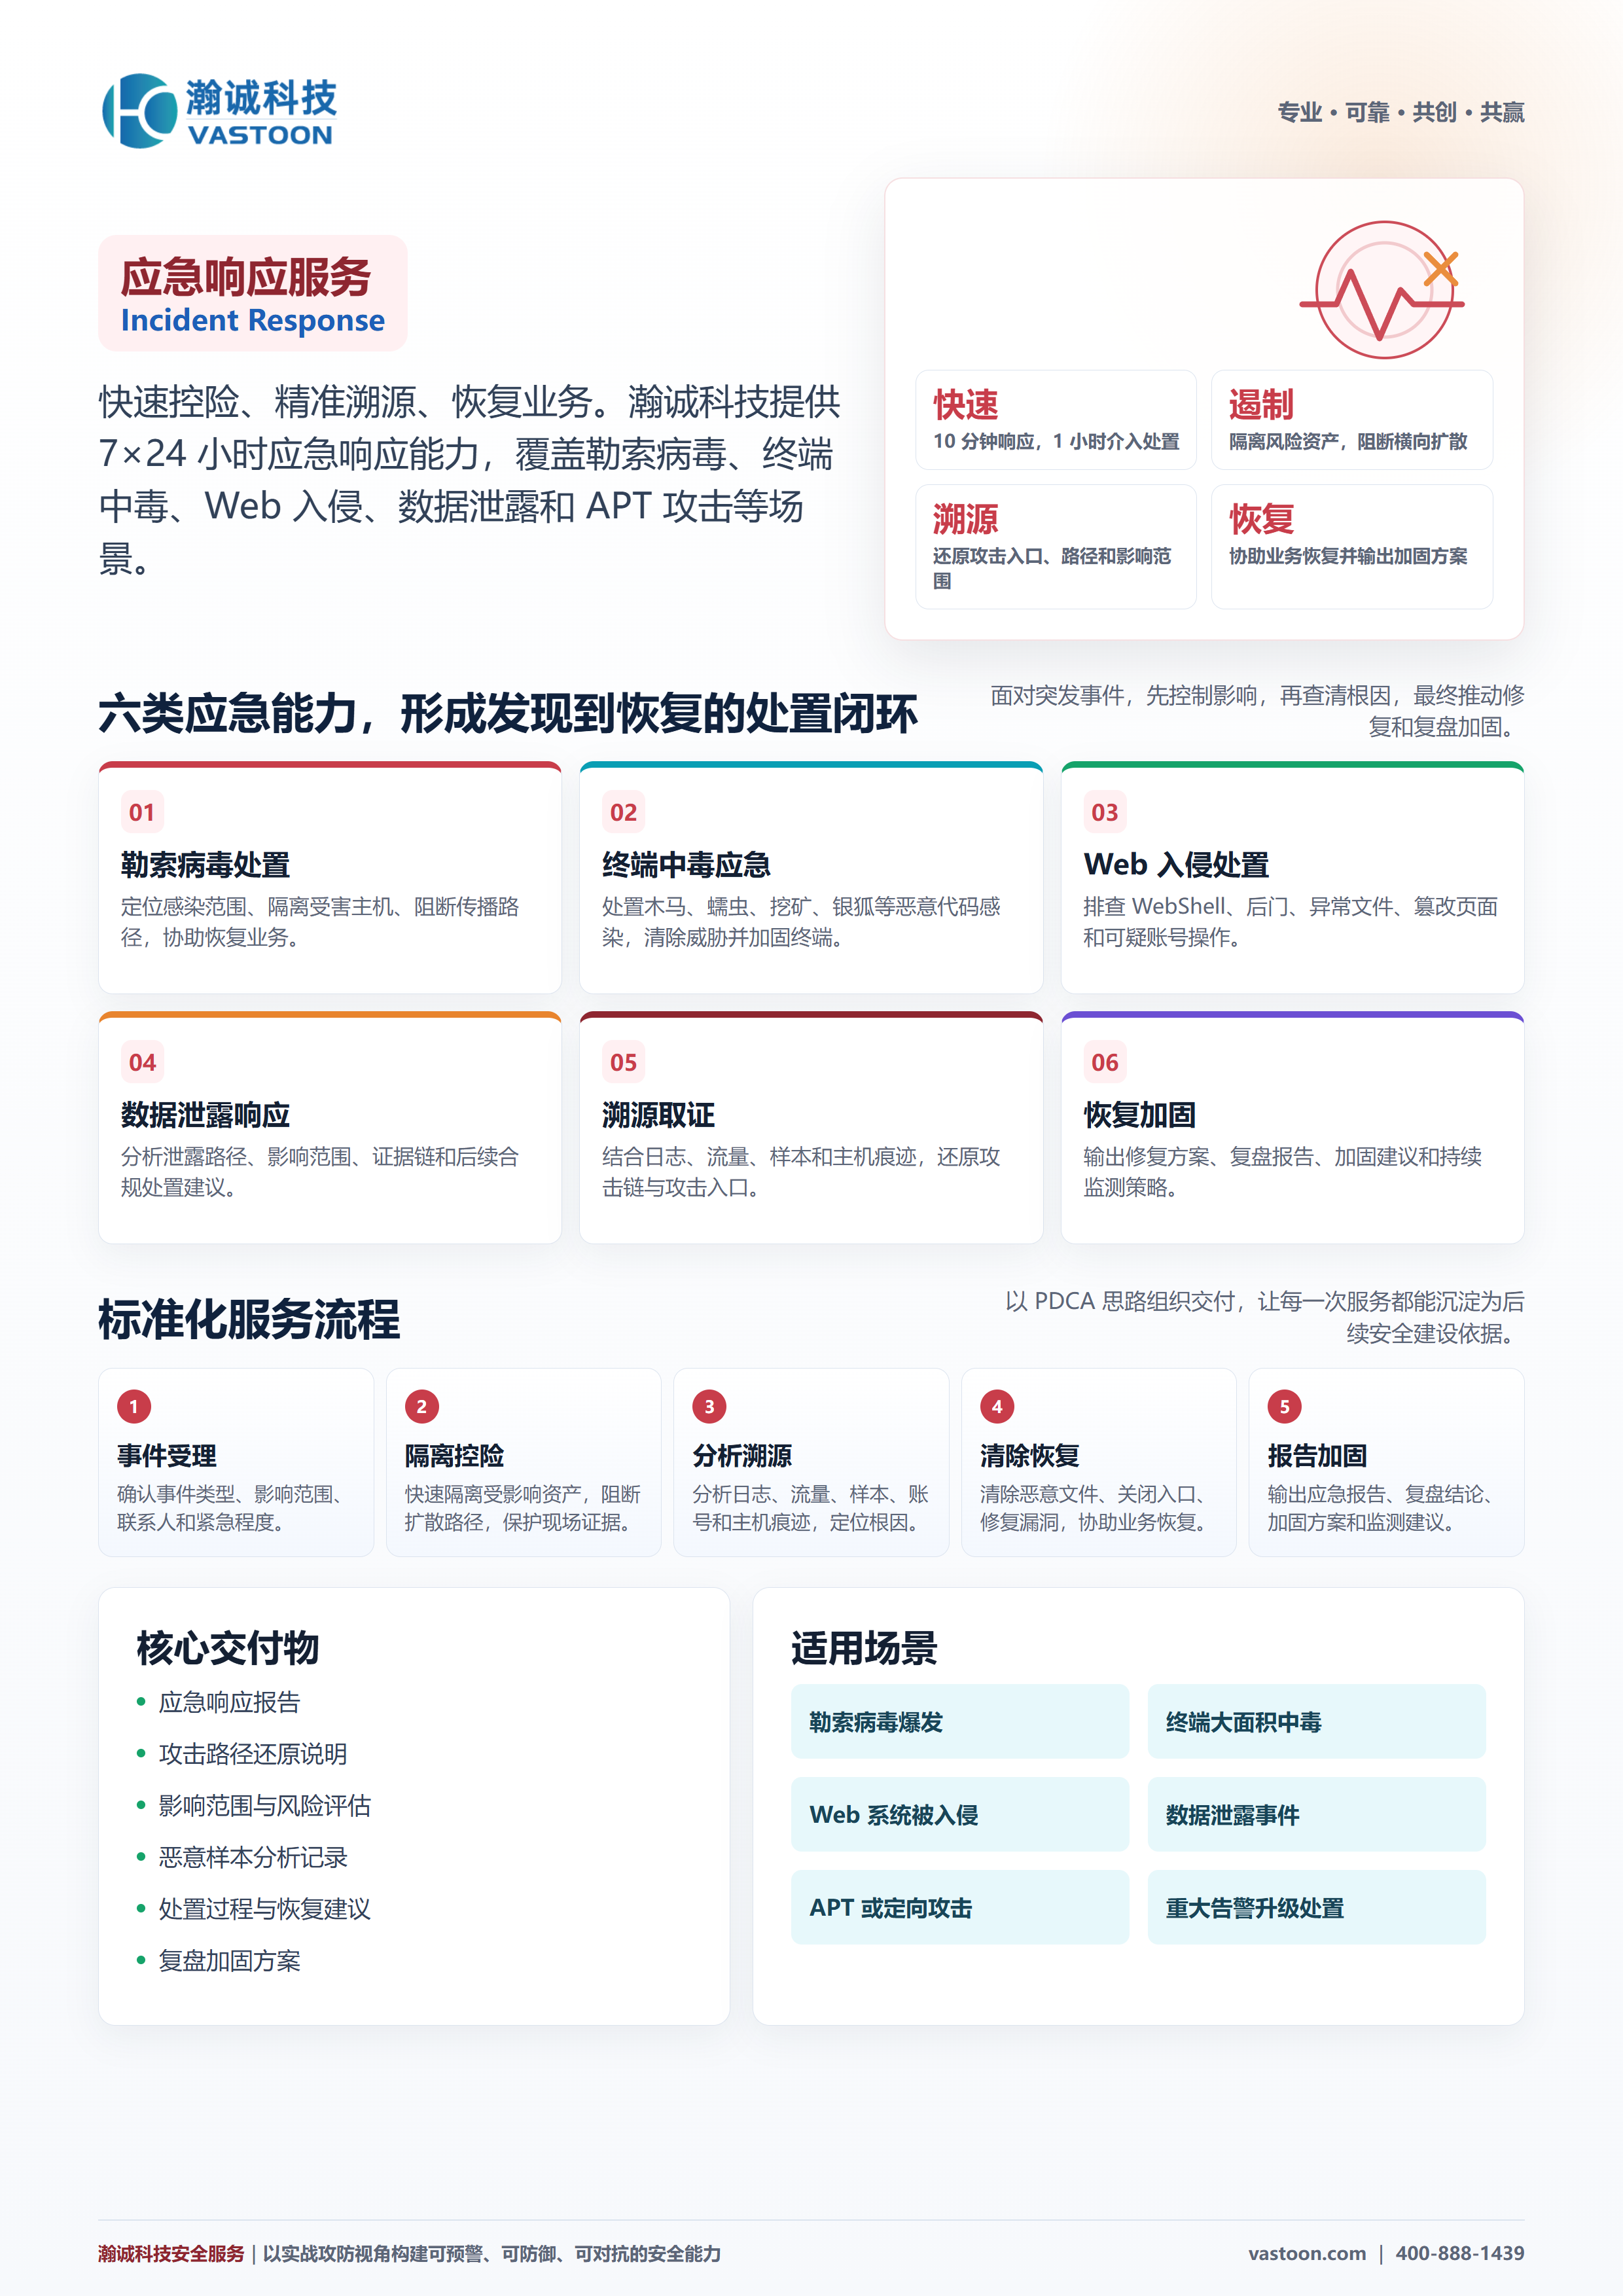
瀚诚科技应急响应服务可高效应对各类网络安全突发状况,广泛适用于勒索病毒感染、服务器或网站被入侵、终端大面积中毒、异常登录或账号泄露、数据泄露疑似事件,以及挖矿木马和恶意程序处置等多种场景,为客户快速化解安全危机。依托完善的核心能力,服务形成全流程处置体系,可实现事件快速研判,根据告警、日志、样本、流量和主机状态精准判断事件类型、严重程度及处置优先级;高效开展病毒木马查杀,全面处置勒索病毒、木马后门、挖矿程序、WebShell、异常进程和恶意计划任务;深入推进入侵排查与溯源,通过分析系统日志、Web日志、账号行为、进程文件、网络连接和攻击痕迹,准确定位入侵入口和攻击路径;及时实施隔离与止损,协助客户隔离受害主机、封禁恶意地址、关闭高危端口、冻结风险账号,有效控制事件扩散;全力提供业务恢复支持,配合客户开展系统恢复、数据恢复、配置恢复和业务验证,最大限度降低事件对业务的持续影响;做好复盘与加固,输出事件复盘、根因分析、整改建议、检测规则和安全加固方案,切实降低安全事件复发概率。服务严格遵循标准化流程有序推进,依次完成事件受理、快速止血、全面排查、威胁清除、业务恢复、复盘加固六大环节,确保应急处置规范高效、闭环落地,交付成果包括应急响应处置报告、入侵路径与根因分析、影响范围和受害资产清单、恶意样本与攻击痕迹记录、加固修复建议,以及复盘总结与后续防护建议。
瀚诚科技始终秉持核心服务价值,明确应急响应的目标并非简单“清掉病毒”,而是帮助客户清晰确认事件全貌、明确影响范围、高效完成业务恢复、建立长效防护机制,兼顾技术处置、业务恢复和后续安全建设,让安全事故处置更具章法,为客户筑牢网络安全应急防线。